CRIMINALITA:
Tor è stato descritto da The Economist , in relazione a Bitcoin e Silk Road , come “un angolo oscuro del web“. È stato preso di mira dall’agenzia di sicurezza nazionale americana e dalle agenzie di intelligence dei segnali GCHQ britanniche , sebbene con un successo marginale, e con maggior successo dalla National Crime Agency britannica nella sua operazione Notarise. Allo stesso tempo, il GCHQ ha utilizzato uno strumento denominato “Shadowcat” per “l’accesso crittografato end-to-end a VPS tramite SSH utilizzando la rete Tor”. Tor può essere utilizzato per diffamazione anonima, fughe di notizie non autorizzate di informazioni sensibili, violazione del copyright , distribuzione di contenuti sessuali illegali, vendita di sostanze controllate , armi e numeri di carte di credito rubati, riciclaggio di denaro , frode bancaria, frode di carte di credito , furto di identità e scambio di valuta contraffatta ; il mercato nero utilizza l’infrastruttura Tor, almeno in parte, insieme a Bitcoin. È stato utilizzato anche per bloccare i dispositivi IoT .
Nella sua denuncia contro Ross William Ulbricht di Silk Road , l’ FBI statunitense ha riconosciuto che Tor ha “usi legittimi noti”. Secondo CNET , la funzione di anonimato di Tor è “approvata dall’Electronic Frontier Foundation (EFF) e da altri gruppi per le libertà civili come metodo per i whistleblower e gli operatori dei diritti umani per comunicare con i giornalisti”. La guida Surveillance Self-Defense dell’EFF include una descrizione di dove Tor si inserisce in una strategia più ampia per la protezione della privacy e dell’anonimato.
Nel 2014, Eva Galperin dell’EFF ha dichiarato a Businessweek che “il problema più grande di Tor è la stampa. Nessuno sente parlare di quella volta in cui qualcuno non è stato perseguitato dal suo aggressore. Sentono parlare di come qualcuno se l’è cavata scaricando materiale pedopornografico”.
Il Tor Project afferma che gli utenti di Tor includono “persone normali” che desiderano mantenere private le proprie attività su Internet da siti Web e inserzionisti, persone preoccupate per lo spionaggio informatico e utenti che stanno eludendo la censura come attivisti, giornalisti e militari professionisti. Nel novembre 2013, Tor aveva circa quattro milioni di utenti. Secondo il Wall Street Journal , nel 2012 circa il 14% del traffico di Tor si è connesso dagli Stati Uniti, con persone in “paesi che censurano Internet” come seconda base di utenti più grande. Tor è sempre più utilizzato dalle vittime di violenza domestica e dagli assistenti sociali e dalle agenzie che li assistono, anche se gli operatori dei rifugi possono o meno aver ricevuto una formazione professionale in materia di sicurezza informatica. Tuttavia, se utilizzato correttamente, impedisce lo stalking digitale, che è aumentato a causa della prevalenza dei media digitali nella vita online contemporanea .
Insieme a SecureDrop , Tor è utilizzato da organizzazioni giornalistiche come The Guardian , The New Yorker , ProPublica e The Intercept per proteggere la privacy dei whistleblower.
Nel marzo 2015, l’ Ufficio parlamentare per la scienza e la tecnologia ha rilasciato un briefing in cui si affermava che “c’è un ampio consenso sul fatto che vietare del tutto i sistemi di anonimato online non è visto come un’opzione politica accettabile nel Regno Unito” e che “anche se lo fosse, ci sarebbero delle sfide tecniche”. Il rapporto ha inoltre osservato che Tor “svolge solo un ruolo minore nella visualizzazione e distribuzione online di immagini indecenti di bambini” (dovuto in parte alla sua latenza intrinseca); il suo utilizzo da parte della Internet Watch Foundation , l’utilità dei suoi servizi onion per i whistleblower e la sua elusione del Great Firewall of China sono stati decantati.
Il direttore esecutivo di Tor, Andrew Lewman, ha anche affermato nell’agosto 2014 che gli agenti della NSA e del GCHQ hanno fornito in forma anonima a Tor segnalazioni di bug.
Le FAQ del progetto Tor forniscono motivazioni a sostegno dell’approvazione dell’EFF:
I criminali possono già fare cose cattive. Dal momento che sono disposti a infrangere le leggi, hanno già molte opzioni disponibili che forniscono una privacy migliore di quella fornita da Tor…
Tor mira a fornire protezione alle persone comuni che vogliono rispettare la legge. Solo i criminali hanno la privacy in questo momento, e dobbiamo risolvere il problema…
Quindi sì, i criminali potrebbero in teoria usare Tor, ma hanno già opzioni migliori e sembra improbabile che togliere Tor dal mondo impedirà loro di fare le loro cattive azioni. Allo stesso tempo, Tor e altre misure di privacy possono combattere il furto di identità, i crimini fisici come lo stalking e così via.
Tor mira a nascondere l’identità dei suoi utenti e la loro attività online dalla sorveglianza e dall’analisi del traffico separando l’identificazione e il routing. È un’implementazione del routing onion , che crittografa e poi rimbalza casualmente le comunicazioni attraverso una rete di relay gestiti da volontari in tutto il mondo. Questi router onion impiegano la crittografia in modo multistrato (da qui la metafora onion) per garantire una perfetta segretezza in avanti tra i relay, fornendo così agli utenti l’anonimato in una posizione di rete. Tale anonimato si estende all’hosting di contenuti resistenti alla censura tramite la funzionalità del servizio onion anonimo di Tor.
Inoltre, mantenendo segreti alcuni dei relay di ingresso (bridge relay), gli utenti possono eludere la censura di Internet che si basa sul blocco dei relay Tor pubblici.
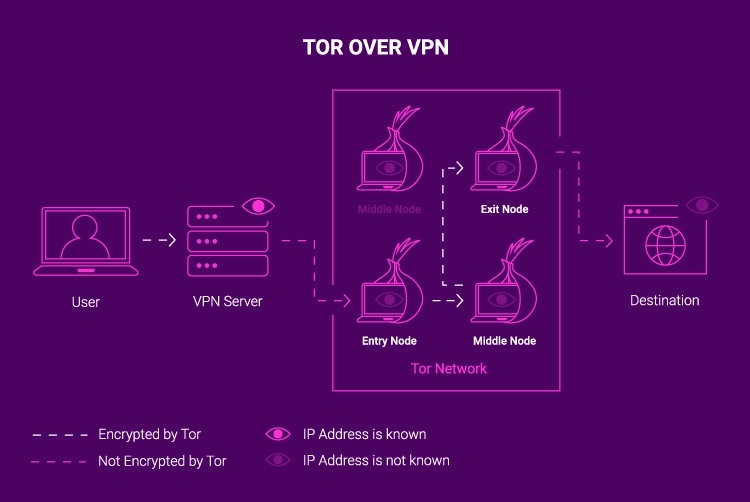
Poiché l’ indirizzo IP del mittente e del destinatario non sono entrambi in chiaro in nessun salto lungo il percorso, chiunque intercetti in qualsiasi punto lungo il canale di comunicazione non può identificare direttamente entrambe le estremità. Inoltre, al destinatario, sembra che l’ultimo nodo Tor (chiamato nodo di uscita), piuttosto che il mittente, sia l’originatore della comunicazione.
Traffico di origine
Le applicazioni SOCKS -aware di un utente Tor possono essere configurate per dirigere il loro traffico di rete attraverso l’interfaccia SOCKS di un’istanza Tor, che è in ascolto sulla porta TCP 9050 (per Tor autonomo) o 9150 (per il bundle Tor Browser) su localhost . Tor crea periodicamente circuiti virtuali attraverso la rete Tor attraverso i quali può multiplexare e instradare a cipolla quel traffico verso la sua destinazione. Una volta all’interno di una rete Tor, il traffico viene inviato da router a router lungo il circuito, raggiungendo infine un nodo di uscita, punto in cui il pacchetto in chiaro è disponibile e viene inoltrato alla sua destinazione originale. Visto dalla destinazione, il traffico sembra avere origine dal nodo di uscita Tor.
L’indipendenza delle applicazioni di Tor lo distingue dalla maggior parte delle altre reti di anonimato: funziona a livello di flusso del Transmission Control Protocol (TCP). Le applicazioni il cui traffico è comunemente reso anonimo tramite Tor includono Internet Relay Chat (IRC), messaggistica istantanea e navigazione sul World Wide Web .
ONION
Tor può anche fornire l’anonimato a siti Web e altri server. I server configurati per ricevere connessioni in entrata solo tramite Tor sono chiamati servizi onion (in precedenza, servizi nascosti ). Invece di rivelare l’indirizzo IP di un server (e quindi la sua posizione di rete), si accede a un servizio onion tramite il suo indirizzo onion , solitamente tramite il browser Tor o qualche altro software progettato per utilizzare Tor. La rete Tor comprende questi indirizzi cercando le loro chiavi pubbliche corrispondenti e i punti di introduzione da una tabella hash distribuita all’interno della rete. Può instradare i dati da e verso i servizi onion, anche quelli ospitati dietro firewall o traduttori di indirizzi di rete (NAT), preservando l’anonimato di entrambe le parti. Tor è necessario per accedere a questi servizi onion. Poiché la connessione non lascia mai la rete Tor ed è gestita dall’applicazione Tor su entrambe le estremità, la connessione è sempre crittografata end-to-end .
I servizi onion sono stati specificati per la prima volta nel 2003 e sono stati distribuiti sulla rete Tor dal 2004.
Non sono elencati per impostazione predefinita e possono essere scoperti sulla rete solo se l’indirizzo onion è già noto, sebbene un certo numero di siti e servizi cataloghino indirizzi onion noti al pubblico. Le fonti più diffuse di link .onion includono Pastebin , Twitter , Reddit , altri forum Internet e motori di ricerca personalizzati. [
Sebbene i servizi onion siano spesso discussi in termini di siti web, possono essere utilizzati per qualsiasi servizio TCP e sono comunemente utilizzati per una maggiore sicurezza o un routing più semplice verso servizi non web, come l’accesso remoto tramite shell sicura , servizi di chat come IRC e XMPP o la condivisione di file .
Sono anche diventati un mezzo popolare per stabilire connessioni peer-to-peer nelle applicazioni di messaggistica e condivisione di file. È possibile accedere ai servizi onion basati sul Web da un browser Web standard senza connessione lato client alla rete Tor utilizzando servizi come Tor2web , che rimuovono l’anonimato del client.
Attacchi e limitazioni
Come tutti i software con una superficie di attacco , le protezioni di Tor hanno delle limitazioni e l’implementazione o la progettazione di Tor sono state vulnerabili ad attacchi in vari punti della sua storia. Mentre la maggior parte di queste limitazioni e attacchi sono minori, o sono stati risolti senza incidenti o si sono rivelati irrilevanti, altri sono più notevoli.
Correlazione del traffico end-to-end
Tor è progettato per fornire un anonimato di rete relativamente ad alte prestazioni contro un aggressore con un singolo punto di osservazione sulla connessione (ad esempio, il controllo su uno dei tre relay, il server di destinazione o il provider di servizi Internet dell’utente ). Come tutte le attuali reti di anonimato a bassa latenza , Tor non può e non tenta di proteggere da un aggressore che esegue il monitoraggio simultaneo del traffico ai confini della rete Tor, ovvero il traffico in entrata e in uscita dalla rete. Mentre Tor fornisce protezione contro l’analisi del traffico , non può impedire la conferma del traffico tramite correlazione end-to-end.
Non ci sono casi documentati di utilizzo di questa limitazione su larga scala; a partire dalle fughe di notizie di Snowden del 2013 , le agenzie di polizia come la NSA non sono state in grado di eseguire la sorveglianza dragnet su Tor stesso e si sono affidate all’attacco di altri software utilizzati insieme a Tor, come le vulnerabilità nei browser web . Tuttavia, gli attacchi mirati sono stati in grado di utilizzare la conferma del traffico su singoli utenti Tor, tramite sorveglianza della polizia o indagini che confermavano che una determinata persona già sospettata stava inviando traffico Tor negli orari esatti in cui si verificavano le connessioni in questione. Anche l’ attacco di conferma del traffico anticipato relay si basava sulla conferma del traffico come parte del suo meccanismo, sebbene su richieste di descrittori di servizi onion, piuttosto che sul traffico verso il server di destinazione.
Attacchi di consenso
Come molti sistemi decentralizzati, Tor si basa su un meccanismo di consenso per aggiornare periodicamente i suoi parametri operativi correnti. Per Tor, questi includono parametri di rete come quali nodi sono buoni/cattivi relay, uscite, guardie e quanto traffico ciascuno può gestire. L’architettura di Tor per decidere il consenso si basa su un piccolo numero di nodi di autorità di directory che votano sui parametri di rete correnti. Attualmente, ci sono nove nodi di autorità di directory e il loro stato di salute è monitorato pubblicamente. Gli indirizzi IP dei nodi di autorità sono codificati in modo rigido in ogni client Tor. I nodi di autorità votano ogni ora per aggiornare il consenso e i client scaricano il consenso più recente all’avvio. Un compromesso della maggior parte delle autorità di directory potrebbe alterare il consenso in un modo che è vantaggioso per un aggressore. In alternativa, un attacco di congestione della rete, come un DDoS , potrebbe teoricamente impedire ai nodi di consenso di comunicare e quindi impedire il voto per aggiornare il consenso (anche se un tale attacco sarebbe visibile).
Restrizioni lato server
Tor non tenta in alcun modo di nascondere gli indirizzi IP dei relay di uscita, o di nascondere a un server di destinazione il fatto che un utente si sta connettendo tramite Tor. Gli operatori di siti Internet hanno quindi la possibilità di impedire il traffico dai nodi di uscita Tor o di offrire funzionalità ridotte per gli utenti Tor. Ad esempio, Wikipedia generalmente proibisce qualsiasi modifica quando si usa Tor o quando si usa un indirizzo IP usato anche da un nodo di uscita Tor, la BBC blocca gli indirizzi IP di tutti i nodi di uscita Tor noti dal suo servizio iPlayer .
Oltre alle restrizioni intenzionali del traffico Tor, l’uso di Tor può innescare meccanismi di difesa sui siti web destinati a bloccare il traffico da indirizzi IP osservati per generare traffico dannoso o anomalo.
Poiché il traffico da tutti gli utenti Tor è condiviso da un numero relativamente piccolo di relay di uscita, gli strumenti possono identificare erroneamente sessioni distinte come provenienti dallo stesso utente e attribuire le azioni di un utente malintenzionato a un utente non malintenzionato, o osservare un volume di traffico insolitamente elevato per un indirizzo IP. Al contrario, un sito può osservare una singola sessione che si connette da diversi relay di uscita, con diverse geolocalizzazioni Internet , e presumere che la connessione sia dannosa, o innescare il geo-blocco . Quando questi meccanismi di difesa vengono attivati, può comportare il blocco dell’accesso da parte del sito o la presentazione di captcha all’utente.
Attacco di conferma del traffico anticipato
Nel luglio 2014, il Tor Project ha emesso un avviso di sicurezza per un attacco di “conferma del traffico anticipato del relay”, rivelando la scoperta di un gruppo di relay che tentavano di de-anonimizzare gli utenti e gli operatori del servizio onion. Si è scoperto che un set di nodi directory del servizio onion (vale a dire, i relay Tor responsabili della fornitura di informazioni sui servizi onion) modificava il traffico delle richieste. Le modifiche hanno fatto sì che il relay di guardia del client richiedente, se controllato dallo stesso avversario del nodo directory del servizio onion, potesse facilmente confermare che il traffico proveniva dalla stessa richiesta. Ciò consentirebbe all’avversario di conoscere simultaneamente il servizio onion coinvolto nella richiesta e l’indirizzo IP del client che lo richiede (dove il client richiedente potrebbe essere un visitatore o il proprietario del servizio onion).
I nodi attaccanti si sono uniti alla rete il 30 gennaio, utilizzando un attacco Sybil per comprendere il 6,4% della capacità del relè di guardia, e sono stati rimossi il 4 luglio. Oltre a rimuovere i relè attaccanti, l’applicazione Tor è stata patchata per prevenire le modifiche specifiche del traffico che hanno reso possibile l’attacco.
Nel novembre 2014, si è ipotizzato, in seguito all’operazione Onymous , che ha portato a 17 arresti a livello internazionale, che fosse stata sfruttata una debolezza di Tor. Un rappresentante dell’Europol è stato riservato sul metodo utilizzato, affermando: “Questo è qualcosa che vogliamo tenere per noi. Il modo in cui lo facciamo, non possiamo condividerlo con il mondo intero, perché vogliamo farlo ancora e ancora e ancora”. Una fonte della BBC ha citato una “svolta tecnica” che ha consentito di tracciare le posizioni fisiche dei server, e il numero iniziale di siti infiltrati ha portato alla speculazione sullo sfruttamento. Un rappresentante del progetto Tor ha minimizzato questa possibilità, suggerendo che l’esecuzione di un lavoro di polizia più tradizionale era più probabile.
Nel novembre 2015, i documenti del tribunale suggerivano una connessione tra l’attacco e gli arresti e sollevavano preoccupazioni sull’etica della ricerca sulla sicurezza. I documenti rivelavano che l’ FBI aveva ottenuto gli indirizzi IP dei servizi onion e dei loro visitatori da un “istituto di ricerca universitario”, portando ad arresti. I resoconti di Motherboard hanno scoperto che la tempistica e la natura dell’attacco di conferma del traffico anticipato del relay corrispondevano alla descrizione nei documenti del tribunale. Diversi esperti, tra cui un ricercatore senior dell’ICSI dell’UC Berkeley , Edward Felten della Princeton University e il Tor Project hanno concordato che il CERT Coordination Center della Carnegie Mellon University fosse l’istituto in questione. Le preoccupazioni sollevate includevano il ruolo di un’istituzione accademica nelle attività di polizia, la ricerca sensibile che coinvolgeva utenti non consenzienti, la natura non mirata dell’attacco e la mancanza di divulgazione dell’incidente.
Applicazioni vulnerabili
Molti attacchi mirati agli utenti Tor derivano da difetti nelle applicazioni utilizzate con Tor, sia nell’applicazione stessa, sia nel modo in cui opera in combinazione con Tor. Ad esempio, i ricercatori di Inria nel 2011 hanno eseguito un attacco agli utenti BitTorrent attaccando i client che avevano stabilito connessioni sia utilizzando che non utilizzando Tor, quindi associando altre connessioni condivise dallo stesso circuito Tor.
Impronte digitali
Quando si utilizza Tor, le applicazioni possono comunque fornire dati legati a un dispositivo, come informazioni sulla risoluzione dello schermo, i font installati, la configurazione della lingua o le funzionalità grafiche supportate, riducendo il set di utenti da cui potrebbe originarsi una connessione o identificandoli in modo univoco. Questa informazione è nota come impronta digitale del dispositivo o impronta digitale del browser nel caso dei browser Web. Le applicazioni implementate con Tor in mente, come Tor Browser, possono essere progettate per ridurre al minimo la quantità di informazioni trapelate dall’applicazione e ridurre la sua impronta digitale.
Intercettazione
Tor non può crittografare il traffico tra un relay di uscita e il server di destinazione. Se un’applicazione non aggiunge un ulteriore livello di crittografia end-to-end tra il client e il server, come Transport Layer Security (TLS, utilizzato in HTTPS ) o il protocollo Secure Shell (SSH), ciò consente al relay di uscita di catturare e modificare il traffico. Gli attacchi da relay di uscita dannosi hanno registrato nomi utente e password, e modificato gli indirizzi Bitcoin per reindirizzare le transazioni.
Alcuni di questi attacchi hanno comportato la rimozione attiva delle protezioni HTTPS che altrimenti sarebbero state utilizzate. Per tentare di prevenire ciò, Tor Browser ha da allora fatto in modo che solo le connessioni tramite servizi onion o HTTPS siano consentite per impostazione predefinita.