Una rete privata virtuale
( VPN ) è un’architettura di rete per estendere virtualmente una rete privata (vale a dire qualsiasi rete di computer che non sia Internet pubblica ) attraverso una o più altre reti che non sono affidabili (in quanto non sono controllate dall’entità che mira a implementare la VPN) o devono essere isolate (rendendo così la rete inferiore invisibile o non direttamente utilizzabile).
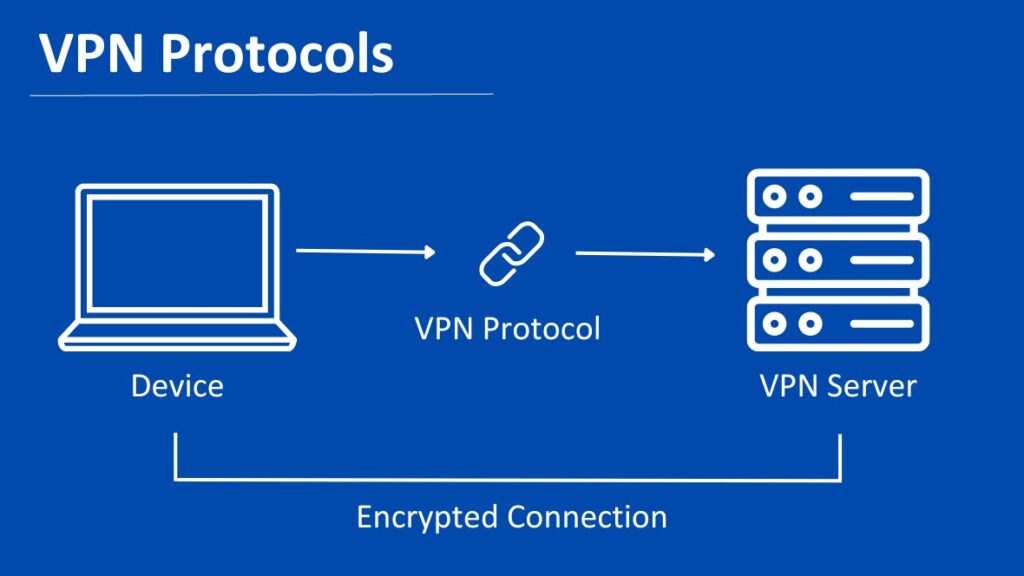
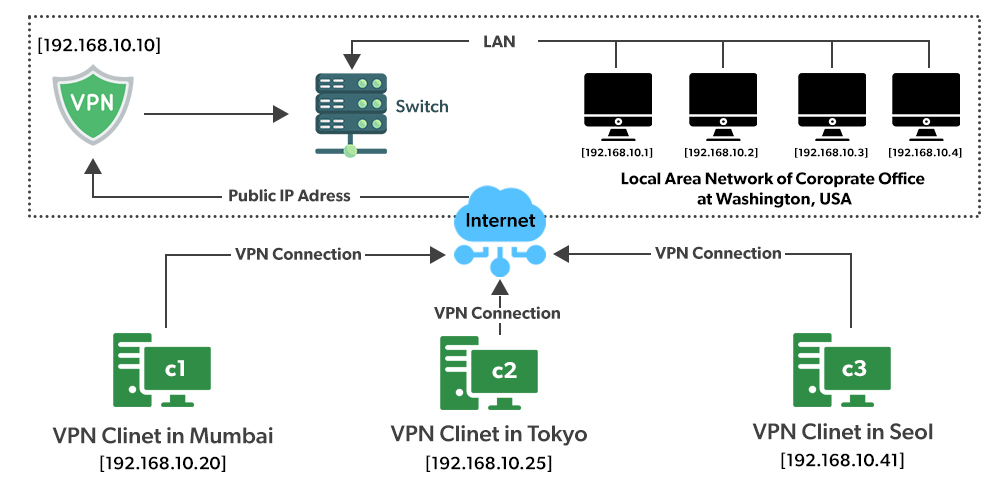
Una VPN può estendere l’accesso a una rete privata agli utenti che non hanno accesso diretto ad essa, come una rete aziendale che consente un accesso sicuro da fuori sede tramite Internet.
Ciò si ottiene creando un collegamento tra dispositivi di elaborazione e reti di computer
mediante l’uso di protocolli di tunneling di rete .
È possibile rendere una VPN sicura da usare su un mezzo di comunicazione non sicuro (come Internet pubblico) scegliendo un protocollo di tunneling che implementa la crittografia . Questo tipo di implementazione VPN ha il vantaggio di costi ridotti e maggiore flessibilità, rispetto alle linee di comunicazione dedicate, per i lavoratori remoti .
Il termine VPN viene utilizzato anche per fare riferimento ai servizi VPN che vendono l’accesso alle proprie reti private per l’accesso a Internet, connettendo i propri clienti tramite protocolli di tunneling VPN.
Motivazione
L’obiettivo di una rete privata virtuale è consentire agli host di rete di scambiare messaggi di rete attraverso un’altra rete per accedere a contenuti privati, come se facessero parte della stessa rete. Ciò viene fatto in un modo che rende l’attraversamento della rete intermedia trasparente alle applicazioni di rete. Gli utenti di un servizio di connettività di rete potrebbero considerare tale rete intermedia non attendibile, poiché è controllata da una terza parte, e potrebbero preferire una VPN implementata tramite protocolli che proteggono la privacy delle loro comunicazioni.
Nel caso di una VPN Provider-provisioned , l’obiettivo non è proteggere da reti non attendibili, ma isolare parti dell’infrastruttura di rete del provider in segmenti virtuali, in modo da rendere i contenuti di ogni segmento privati rispetto agli altri. Questa situazione rende molti altri protocolli di tunneling adatti per la creazione di PPVPN, anche con funzionalità di sicurezza deboli o inesistenti
(come in VLAN ).
Configurazioni topologiche VPN
- Albero di classificazione VPN basato prima sulla topologia, poi sulla tecnologia utilizzata
-
- Panoramica della connettività VPN, che mostra le configurazioni intranet da sito a sito e da lavoro remoto utilizzate insieme
- Le configurazioni delle reti private virtuali possono essere classificate in base allo scopo dell’estensione virtuale, il che rende diverse strategie di tunneling appropriate per diverse topologie.
Accesso remoto
- Una configurazione host-to-network è analoga all’unione di uno o più computer a una rete che non può essere collegata direttamente. Questo tipo di estensione fornisce a quel computer l’accesso alla rete locale di un sito remoto o a qualsiasi rete aziendale più ampia, come un’intranet . Ogni computer è responsabile dell’attivazione del proprio tunnel verso la rete a cui desidera unirsi. La rete unita è a conoscenza di un solo host remoto per ogni tunnel. Questo può essere impiegato per i lavoratori remoti o per consentire alle persone di accedere alle risorse della propria casa privata o aziendale senza esporle a Internet pubblica. I tunnel di accesso remoto possono essere on-demand o always-on. Le implementazioni appropriate di questa configurazione richiedono che l’host remoto avvii la comunicazione verso la rete centrale a cui sta accedendo, perché la posizione dell’host remoto è solitamente sconosciuta alla rete centrale finché la prima non tenta di raggiungerla Da sito a sito.
- Una configurazione da sito a sito collega due reti. Questa configurazione espande una rete su posizioni geograficamente disparate. Il tunneling viene eseguito solo tra due dispositivi (come router, firewall, gateway VPN, server, ecc.) situati in entrambe le posizioni di rete. Questi dispositivi rendono quindi disponibile il tunnel ad altri host di rete locale che mirano a raggiungere qualsiasi host dall’altro lato. Ciò è utile per mantenere i siti connessi tra loro in modo stabile, come le reti degli uffici alla loro sede centrale o al loro data center. In questo caso, qualsiasi lato può essere configurato per avviare la comunicazione purché sappia come raggiungere l’altro sulla rete media. Se entrambi sono noti l’uno all’altro e il protocollo VPN scelto non è vincolato alla progettazione client-server, la comunicazione può essere avviata da uno dei due non appena vedono che la VPN è inattiva o che un host locale sta tentando di raggiungerne un altro noto per essere situato dall’altro lato.
Nel contesto delle configurazioni da sito a sito, i termini intranet ed extranet
vengono utilizzati per descrivere due diversi casi d’uso. Una VPN da sito a sito intranet descrive una configurazione in cui i siti connessi dalla VPN appartengono alla stessa organizzazione, mentre una VPN da sito a sito extranet unisce siti appartenenti a più organizzazioni.
In genere, gli individui interagiscono con VPN di accesso remoto, mentre le aziende tendono a utilizzare connessioni site-to-site per scenari business-to-business , cloud computing e filiali . Tuttavia, queste tecnologie non si escludono a vicenda e, in una rete aziendale significativamente complessa, possono essere combinate per abilitare l’accesso remoto alle risorse situate in un dato sito, come un sistema di ordinazione che risiede in un data center.
Oltre alla configurazione topologica generale, una VPN può anche essere caratterizzata da:
- il protocollo di tunneling utilizzato per incanalare il traffico.
- la posizione del punto terminale del tunnel, ad esempio sul bordo del cliente o sul bordo del fornitore di rete.
- le funzionalità di sicurezza fornite.
- il livello OSI che presentano alla rete di connessione, come il collegamento/circuito di livello 2 o la connettività di rete di livello 3 .
- il numero di tunnel simultanei consentiti.
- la relazione tra l’attore che implementa la VPN e il proprietario/fornitore dell’infrastruttura di rete, e se il primo si fida o meno del mezzo del primo.
- Esistono diverse tecniche VPN per adattarsi alle caratteristiche di cui sopra, ciascuna delle quali offre diverse capacità di tunneling di rete e una diversa copertura o interpretazione del modello di sicurezza.
Meccanismi di sicurezza
Ogni volta che una VPN è destinata ad estendere virtualmente una rete privata su un mezzo di terze parti non attendibile, è auspicabile che i protocolli scelti corrispondano al seguente modello di sicurezza:
riservatezza per impedire la divulgazione di informazioni private o lo sniffing dei dati , in modo tale che anche se il traffico di rete viene annusato a livello di pacchetto (vedere sniffer di rete o ispezione approfondita dei pacchetti ), un aggressore vedrebbe solo i dati crittografati , non i dati grezzi
integrità del messaggio per rilevare e rifiutare qualsiasi caso di manomissione dei messaggi trasmessi, i pacchetti di dati sono protetti da un sistema antimanomissione tramite un codice di autenticazione del messaggio (MAC), che impedisce che il messaggio venga alterato o manomesso senza essere rifiutato perché il MAC non corrisponde al pacchetto di dati alterato.
Le VPN non sono pensate per rendere gli utenti connessi né anonimi né non identificabili dal punto di vista del provider di rete del mezzo non attendibile. Se la VPN utilizza protocolli che forniscono le suddette funzionalità di riservatezza, il loro utilizzo può aumentare la privacy dell’utente rendendo il proprietario del mezzo non attendibile incapace di accedere ai dati privati scambiati attraverso la VPN.
Autenticazione
Per impedire agli utenti non autorizzati di accedere alla VPN, la maggior parte dei protocolli può essere implementata in modi che consentono anche l’autenticazione delle parti che si connettono. Ciò garantisce la riservatezza, l’integrità e la disponibilità della rete remota unita.
Gli endpoint del tunnel possono essere autenticati in vari modi durante l’avvio dell’accesso VPN. L’autenticazione può avvenire immediatamente all’avvio della VPN (ad esempio tramite una semplice whitelist dell’indirizzo IP dell’endpoint) o molto tardivamente dopo che i tunnel effettivi sono già attivi (ad esempio con un portale web captive ).
Le VPN ad accesso remoto, che sono in genere avviate dall’utente, possono utilizzare password , dati biometrici , autenticazione a due fattori o altri metodi crittografici . Le persone che avviano questo tipo di VPN da posizioni di rete arbitrarie sconosciute sono anche chiamate “guerrieri della strada”. In tali casi, non è possibile utilizzare le proprietà di rete di origine (ad esempio gli indirizzi IP) come fattori di autenticazione sicuri e sono necessari metodi più efficaci.
Le VPN site-to-site spesso utilizzano password ( chiavi pre-condivise ) o certificati digitali . A seconda del protocollo VPN, possono memorizzare la chiave per consentire al tunnel VPN di stabilirsi automaticamente, senza l’intervento dell’amministratore.

ottimo!!
La privacy oggi non è al sicuro!! E.Snowden